4. Februar 2026
Windows 11 bekommt mit dem Februar 2026-Update einige neue Features, darunter einige die sinnvoll und nützlich sind. Besonders hervorzuheben ist Smart App Control. Dieses Security-Feature war bisher nur mit einer Neuinstallation aktivierbar. Das wird sich jetzt ändern: unbedingt aktivieren!
Am Dienstag, dem 10. Februar 2026, plant Microsoft die Einführung eines neuen Patch Tuesday-Updates für Windows 11 im zweiten Monat des Jahres, das mehrere neue Funktionen, Verbesserungen und Fehlerbehebungen enthält.
Mit diesem Update wird der Software-Riese die Möglichkeit einführen, Android-Apps auf Ihrem Computer fortzusetzen. Es enthält ein umfangreiches Upgrade für Windows MIDI Services, erweitert die verbesserte Sicherheit von Windows Hello für externe Geräte und ermöglicht Ihnen die Verwaltung der Smart App Control ohne Neuinstallation.
Dieses Update enthält einige kleinere Änderungen zur Beschleunigung des Datei-Explorers, und auch Voice Access und Voice Typing erhalten Updates.
Mit diesem Qualitätsupdate erweitert das Entwicklungsteam die Funktion „Cross-Device Resume” auf weitere Geräte.
Cross-Device-Resume
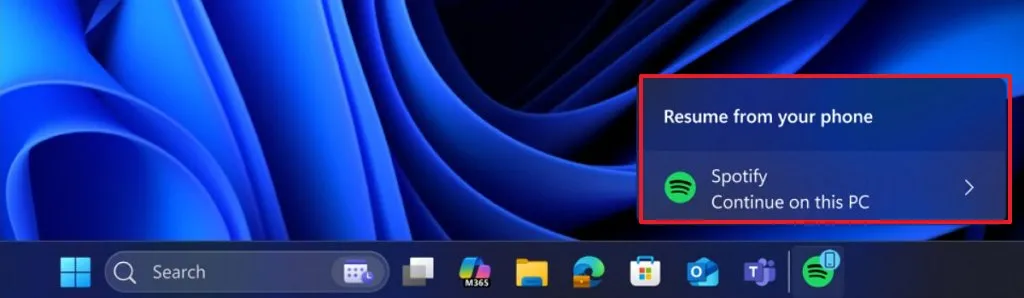
Mit dieser Funktion können Sie Funktionen von Ihrem Android-Smartphone direkt über die Taskleiste auf Ihrem Computer fortsetzen. Derzeit können Sie die Wiedergabe von Spotify fortsetzen, in Word, Excel oder PowerPoint weiterarbeiten oder eine Browsersitzung fortsetzen.
Windows 11-Funktion „Fortsetzen” in der Taskleiste
(Bildnachweis: Microsoft)
Microsoft weist ausserdem darauf hin, dass das Fortsetzen von Browsersitzungen für Vivo-Smartphones funktioniert, wenn der Vivo-Browser unter Windows 11 verwendet wird.
Wenn Sie ein Smartphone von HONOR, OPPO, Samsung, Vivo oder Xiaomi verwenden, können Sie laut Microsoft auch Online-Dateien fortsetzen, die in der Microsoft Copilot-App geöffnet wurden.
Windows MIDI Services
In diesem Update erhält Windows 11 MIDI-Verbesserungen, darunter eine verbesserte Unterstützung für MIDI 0 (in-box) und 2.0, einschliesslich „vollständiger WinMM- und WinRT-MIDI-1.0-Unterstützung mit integrierter Übersetzung, gemeinsamen MIDI-Ports für alle Apps, benutzerdefinierten Portnamen, Loopback und App-zu-App-MIDI“.
Microsoft weist ausserdem auf Leistungsverbesserungen und Fehlerbehebungen hin, die das Erlebnis für Musiker verbessern sollen.
Wenn Sie auf die neuen MIDI-Verbesserungen zugreifen möchten, bietet das Unternehmen das App SDK- und Tool-Paket als separaten Download an.
Geräteinfo-Details
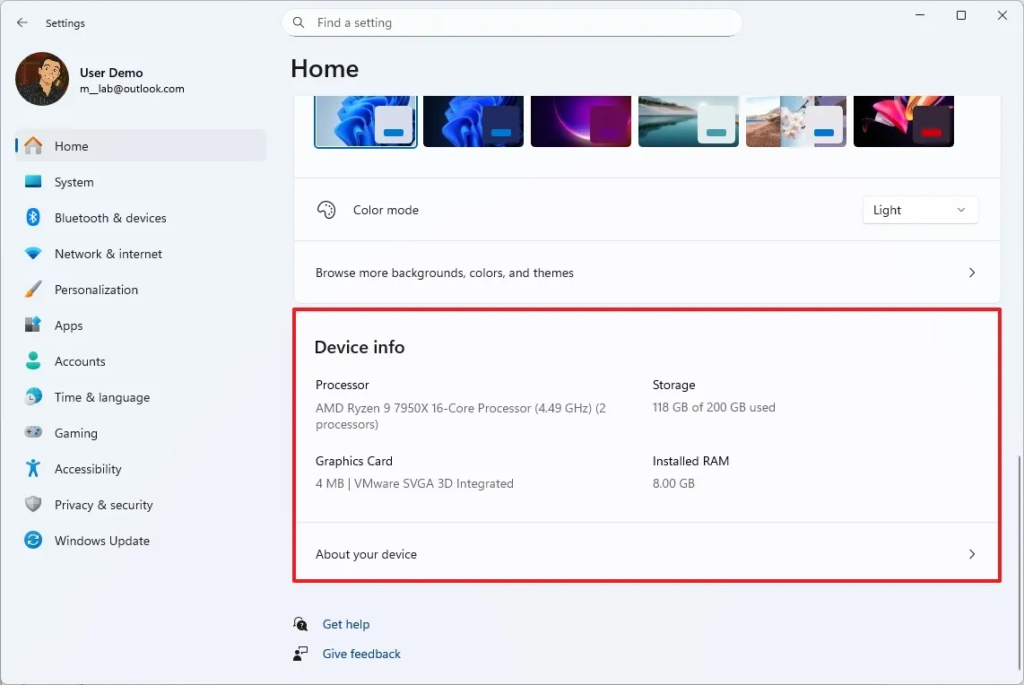
Die Startseite der App „Einstellungen“ erhält eine neue Karte „Geräteinfo“, auf der die wichtigsten technischen Spezifikationen wie Prozessor, Arbeitsspeicher, Grafik und Speicherplatz hervorgehoben werden.
Startseite „Einstellungen“ mit Karte „Geräteinfo“
(Bildnachweis: Mauro Huculak)
Die Karte enthält auch einen Link zur Seite „Info“.
Smart App-Control
Unter Windows 11 ist Smart App Control eine Sicherheitsfunktion, die das System sperrt und nur die Ausführung vertrauenswürdiger Anwendungen zulässt.
Als das Unternehmen diese Funktion im Jahr 2025 einführte, musste man nach dem Aktivieren der Funktion das Betriebssystem neu installieren, um sie wieder zu deaktivieren. Seit dem Update vom Februar 2026 ist es nun jedoch möglich, diese Funktion ohne Neuinstallation zu aktivieren oder zu deaktivieren.
Dies kann unter „Windows-Sicherheit > App- und Browsersteuerung > Smart App Control“ vorgenommen werden.
Windows-Hello-Verbesserungen
Die erweiterte Anmeldesicherheit (ESS) von Windows Hello hat bisher nur integrierte biometrische Sensoren unterstützt. Ab diesem Update können Sie jedoch praktisch jeden unterstützten Windows Hello ESS-Fingerabdruckleser über die Einstellungsseite „Anmeldeoptionen” anschliessen und konfigurieren.
Gehen Sie dazu zu „Einstellungen > Konten > Anmeldeoptionen” und aktivieren Sie die Option „Erweiterte Anmeldesicherheit” mit einem externen unterstützten Gerät.
Weitere Verbesserungen sind ein beschleunigter Datei-Explorer und bei der Sprach-Eingabe.
Artikel des BSI zu Smart App Control
Smart App Control (SAC) wurde mit Windows 11 Version 22H2 (Version 22572 oder höher) von Microsoft als neue Funktion eingeführt, die das Risiko der Ausführung von Schadprogrammen verringern soll. Dabei handelt es sich um eine automatische und optionale Funktion, deren Zweck darin besteht, auf dem System ausgeführte Anwendungen zu blockieren, wenn ihnen die (Sicherheits-)analyse des cloudbasierten Backends von Microsoft nicht vertraut.
Smart App Control (SAC) wurde mit Windows 11 Version 22H2 (Version 22572 oder höher) von Microsoft als neue Funktion eingeführt, die das Risiko der Ausführung von Schadprogrammen verringern soll. Dabei handelt es sich um eine automatische und optionale Funktion, deren Zweck darin besteht, auf dem System ausgeführte Anwendungen zu blockieren, wenn ihnen die (Sicherheits-)analyse des cloudbasierten Backends von Microsoft nicht vertraut.
Microsoft bewertet das Vertrauen einer Anwendung dabei basierend auf zwei Kriterien:
- Überprüfung des digitalen Zertifikats der Anwendung
- Nutzung der bereits vorliegenden Informationen zu der Anwendung
Eine Anwendung, die keine digitale Signatur enthält, oder die von dem Cloud-Dienst als nicht vertrauenswürdig bewertet wird, wird blockiert. Die Funktion ist durch den Nutzenden nicht konfigurierbar,
d.h. es ist nicht möglich, Ausnahmen seitens des Benutzers oder des Administrators hinzuzufügen. Es besteht nur die Möglichkeit, Microsoft Feedback zu geben und möglicherweise die blockierte Anwendung offenzulegen oder diese Anwendung mit einem von Microsoft akzeptierten Zertifikat zu signieren (bzw. signieren zu lassen).
Durch die untrennbare Verknüpfung der Funktion mit den Telemetriedaten ist bereits vorher abzuwägen, ob das Teilen der Informationen mit dem Hersteller stattfinden soll. Diese Entscheidung kann sich beispielsweise abhängig von der Einsatzumgebung und den dort verarbeiteten Daten oder dem Einsatz im privaten bzw. beruflichen Umfeld, stark unterscheiden.
Die Firma ERNW GmbH (Enno Rey Netzwerke GmbH) hat im Auftrag des BSI eine Studie erstellt, die aufgrund der durchgeführten Analysen ermöglicht besser zu verstehen, wie die Funktion funktioniert, und die Ergebnisse mit Fachexpertinnen und -experten zu teilen. Auch wenn es aus praktischen Gründen nicht möglich ist, eine cloudbasierte Analyse der von Microsoft verwendeten Lernmodelle durchzuführen, blieb bei der vorliegenden Analyse nur die Möglichkeit, diese neue Funktion „im Black-Box-Kontext“ zu bewerten. Hierbei wurden sowohl öffentliche Informationen ausgewertet, wie auch eigene Fragestellungen funktional untersucht. Hierzu zählen beispielsweise:
- Welche Art von ausführbaren Dateien befinden sich in den von SAC betroffenen Anwendungen?
- Wo ist der erste Einstiegspunkt der SAC-Funktion?
- Was bedeuten die verschiedenen SAC-Modi und wie ist der Übergang von einem zum anderen möglich?